服务器放进机房,安全就交给机房了吗?
来源:江小鱼 时间:2026-09-16 14:00:48阅读:24
不少企业把服务器送进机房,心里就踏实了:门禁、监控、24小时值守,安全这块总算有人管了。
但这里有个容易搞混的地方:机房主要负责的是物理安全,网络和数据安全还得企业自己负责。这两件事并不是一回事。
先看机房到底负责什么。
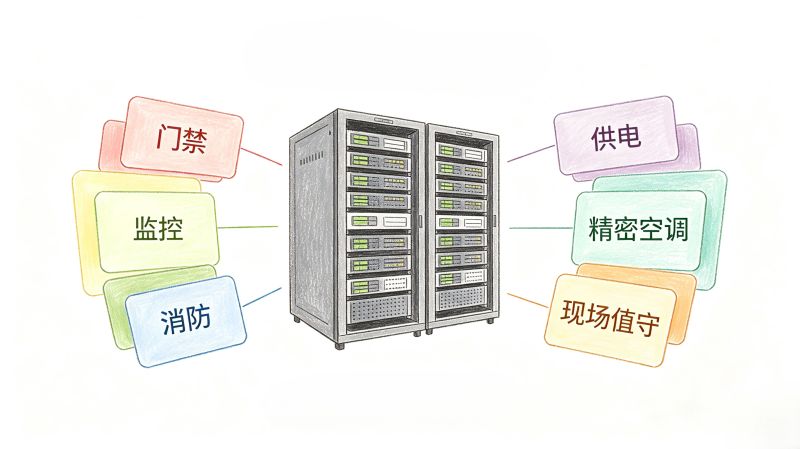
它主要负责“环境和硬件”这一层:门禁、监控、消防系统、供电、精密空调,还有现场值守。说白了,机房通过这些措施降低设备被擅自接触、供电中断和环境故障等风险。
再看哪些事机房管不了。
服务器被扫端口、被暴力破解密码、被利用系统漏洞入侵、被DDoS攻击、数据被偷走或者被加密勒索——这些通常不属于机房基础运维的职责范围。机房可以提供基础设施和网络接入,但不会替你判断“这次访问是不是攻击”。
现实里,企业最容易在这几个地方吃暗亏。
一是被DDoS打。业务正忙的时候流量突然暴涨,网站打不开、系统登不上,可能就是遭遇了攻击。如果没有相应防护,业务可能持续受到影响。
二是弱口令和漏洞。有人使用简单密码,系统补丁又长期不更新,扫描器一发现就可能成为攻击目标。
三是内部风险。离职员工账号没有及时注销、权限给得太大、关键操作没有留痕,出了问题也很难追溯。
四是勒索软件。数据被加密后,真正重要的不是机房能不能救回来,而是企业有没有一份可靠且能够恢复的备份。
那企业自己该做点什么?其实不用搞得太复杂,按优先级来就行。
最基础的几件事:使用强密码和多因素认证、及时更新补丁、关闭用不上的端口和服务。这些投入不高,但能有效降低常见扫描和入侵风险。
再往上一层:做好访问控制,谁能连、从哪里连、能访问什么,都要理清楚。对外业务可以根据实际情况增加防火墙、WAF或DDoS防护,降低服务器直接暴露在公网带来的风险。
还要有监控和告警:什么时候被扫了、谁在尝试登录、流量有没有异常,得有人看得到。看不到,就很难及时发现问题。
还有一点常被忽略:安全这件事,光买设备、装软件还不够,得有人持续关注。多数中小企业没有专职安全人员,IT人员往往还要负责系统、终端和日常运维,很难一直盯着安全告警。
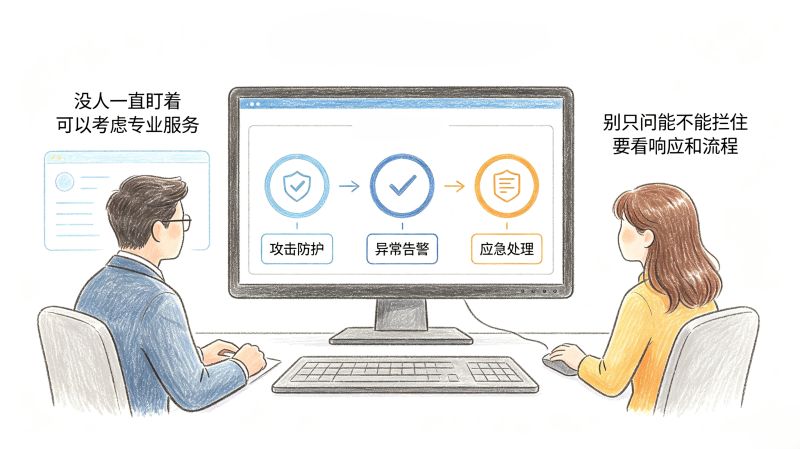
这种时候,可以考虑把部分安全能力交给专业服务商,将攻击防护、异常告警和应急处理等工作外包出去,自己保留必要的账号和权限管理。选择服务商时,重点问清楚响应速度、处理流程和服务范围,不要只问“能不能拦住”。
最后,也是最不该省的一步:数据备份,而且要定期验证能不能恢复。勒索软件、误删或者入侵后的数据清理,最终都可能需要依靠备份恢复。
企业在选择数据中心时,往往关注机房规模、网络品质和可靠性。Vecloud在全球拥有丰富的数据中心资源,聚焦国内一线和海外机房托管,与一级运营商合作,提供高品质网络和高冗余备份方案,为服务器和网络设备提供安全的运行环境。详询400-028-9798。
声明:本网站发布的内容(图片、视频和文字)以用户投稿、用户转载内容为主,如果涉及侵权请尽快告知,我们将会在第一时间删除。文章观点不代表本网站立场,如果涉及侵权请联系站长邮箱:shawn.lee@vecloud.com进行举报,并提供相关证据,一经查实,将立刻删除涉嫌侵权内容。
本站原创内容未经允许不得转载,或转载时需注明出处:https://news.kd010.com/sjzx/24019.html
 赞
 电话
 微信