SD-WAN方案技术说明
来源:Leah 时间:2022-04-30 09:22:30阅读:71
(1) 总部IDC数据中心业务网络出口位置部署台SD-WAN作为国家分公司专线接入的服务器端,专线设备承载集团总部的各种重要业务系统,通过远程应用发布实现各种智能终端安全快速接入访问;同时,总部可以部署两个SD-WAN专线设备相互备份,满足冗余保障要求,提供高稳定性的服务和数据交付;
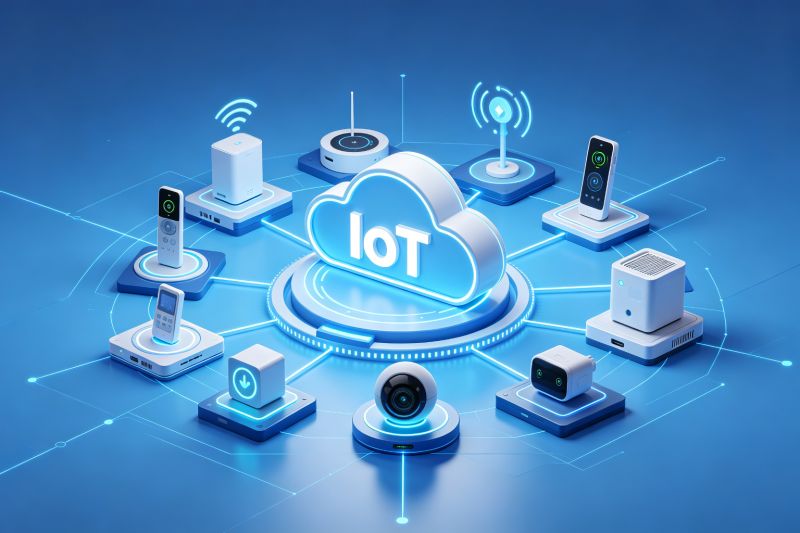
(2) 总部数据中心单臂部署SC集中管理平台,全网设备统一接入集中管理;
(3) 使用总部专线服务器ipsec各分支的核心模块MIG小设备进行SD-WAN隧道建设、通信;
(4) 各分支部署MIG在各分支网关出口处,多功能专线网关设备对私网IP段做隧道内NAT,解决各分支的访问IDC机房时的IP根据各分支的需要,冲突问题MIG设备还支持WIFI接入功能;
SD-WAN组网说明
SD-WAN集团总部和分支机构在计划中通过SD-WAN建立高速安全专线隧道,整网信息相当于局域网的传输,SD-WAN具有以下特点:
(1)基于安全IPSec协议,完整的接入鉴权机制
MIG网关遵循IPSec协议,IPSec是目前最安全的专线协议。MIG加密使用AES128位加密算法是美国国防部采用的标准,比同等水平3DES快3倍。
(2)隧道内详细的专线用户权限划分和流控技术
MIG网关采用专线权限粒度分析技术,可以简单灵活地指定每个专线用户的具体权限,可详细说明端口级别的权限。通过该技术,只有授权用户才能访问指定的资源。同时,为了保证组织带宽的合理分配,专线连接稳定可靠,MIG增加隧道内流量控制功能,在总部专线设备上设置专线账户或组发送/接收流量上限。当分支接入时,该策略将发送到分支或移动。分支或移动将根据发布的策略进行流量控制,超过限制的包将被丢弃。
(3)便捷的SD-WAN隧道内NAT技术
隧道内NAT当两个或多个分支之间发生子网冲突时,可以实现对其中几个分支地址的虚拟使用IP段进行NAT,确保访问总部的子网地址是不同的网段。其原理是:当两个或多个分支之间发生子网冲突时,对几个分支网地址进行处理NAT,虚拟应用于有冲突的分支账户IP多个虚拟段(可根据需要配置IP网段),分支首先替换虚拟网卡发送的数据源IP为虚拟IP(即使用SNAT),主机号保持不变,然后发送到总部,根据之前的替换映射关系还原总部发回的数据IP然后发送到虚拟网卡。这样,同一内网段的几个分支可以同时连接到总部。
声明:本网站发布的内容(图片、视频和文字)以用户投稿、用户转载内容为主,如果涉及侵权请尽快告知,我们将会在第一时间删除。文章观点不代表本网站立场,如果涉及侵权请联系站长邮箱:shawn.lee@vecloud.com进行举报,并提供相关证据,一经查实,将立刻删除涉嫌侵权内容。
本站原创内容未经允许不得转载,或转载时需注明出处:https://news.kd010.com/yzx/9318.html
 赞
 电话
 微信